

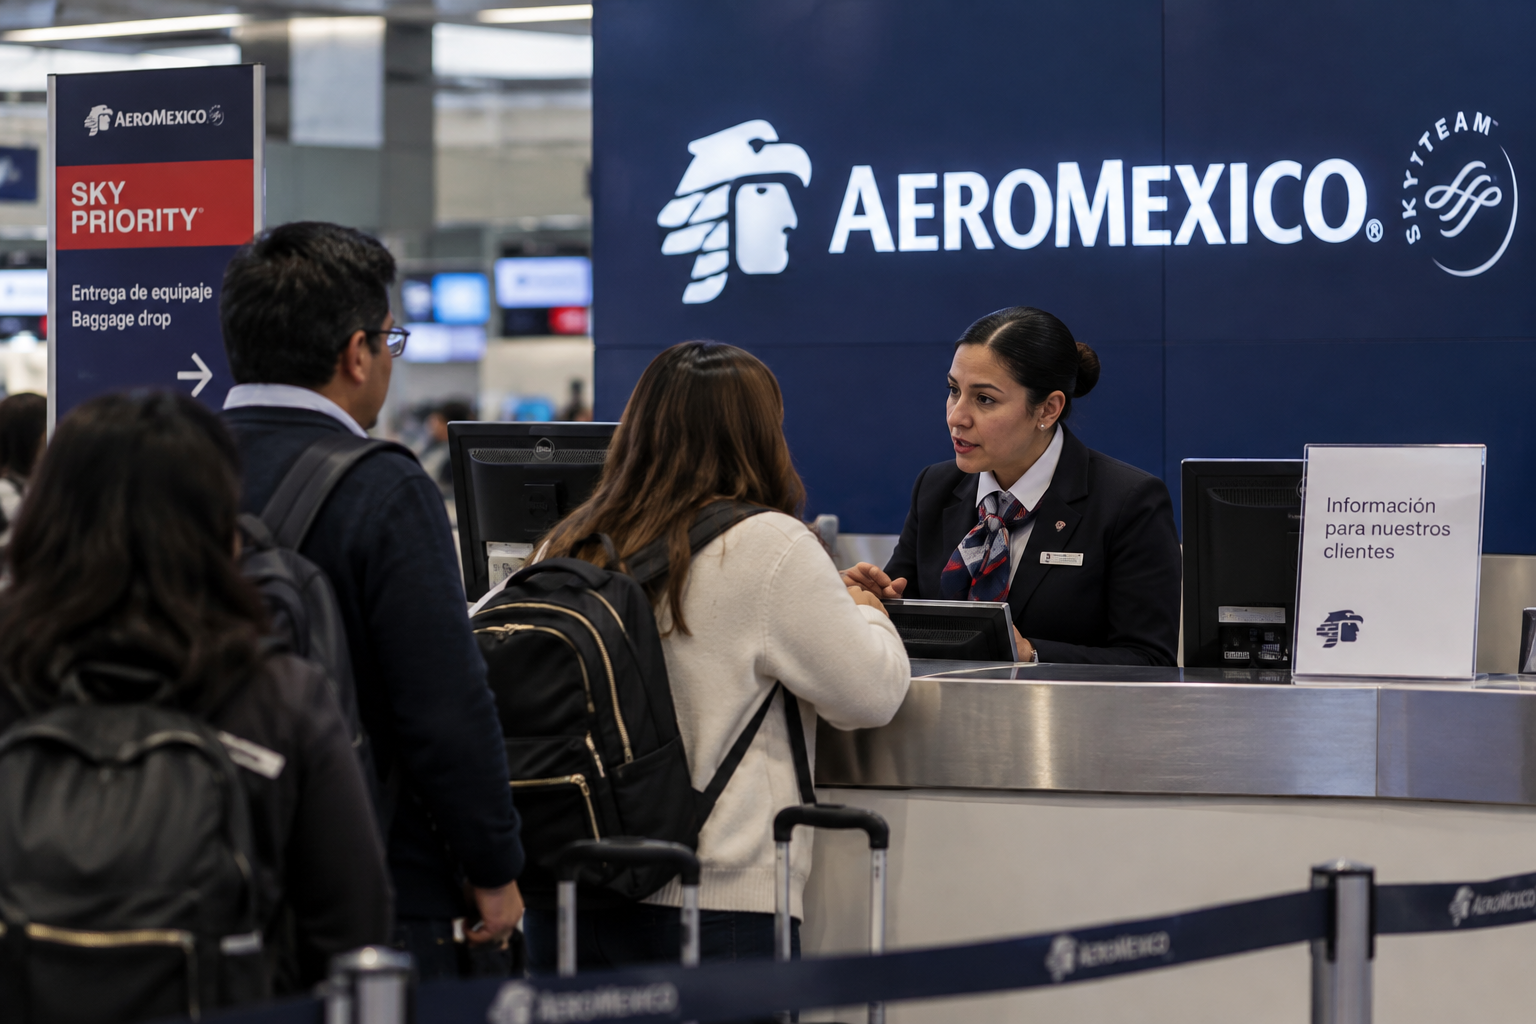
CIUDAD DE MÉXICO, a 23 de septiembre de 2026.- La investigación por la base de datos atribuida a Aeroméxico que apareció ofrecida en Telegram dio un giro. Los primeros análisis de la aerolínea apuntan a que la información podría proceder de un acceso no autorizado ocurrido casi un año antes, en octubre de 2025, y no de una intrusión reciente a sus sistemas.
La compañía informó que, hasta ahora, no ha identificado exposición de cuentas bancarias, tarjetas de pago, contraseñas ni información relacionada con itinerarios de vuelo. Los datos presuntamente involucrados comprenden nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos.
El caso comenzó a hacerse público el 20 de septiembre, cuando la Secretaría Anticorrupción y Buen Gobierno informó que durante un monitoreo forense localizó una publicación difundida en Telegram dos días antes.
En ella, un usuario ofrecía una base de datos supuestamente relacionada con Aeroméxico, con más de 15 millones de registros y un tamaño de 1.10 GB. De acuerdo con la dependencia federal, el archivo ofertado incluiría nombres completos, correos electrónicos, teléfonos, celulares, fechas de nacimiento y fechas de alta.
La autoridad abrió de oficio una investigación para determinar el origen y autenticidad de la información.
El rastro conduce a un proveedor externo
El dato nuevo aportado por Aeroméxico es el posible origen del incidente. Sus hallazgos preliminares señalan que la información ofrecida podría corresponder a datos sustraídos durante una campaña internacional de ciberataques ocurrida en octubre de 2025, que alcanzó a compañías de distintos sectores.
En el caso de la aerolínea, el acceso no autorizado se produjo en una plataforma de gestión de información de clientes administrada por un proveedor externo.
Aeroméxico sostiene que aquel incidente fue atendido con protocolos de respuesta y medidas de contención y que, en ese momento, no se concretó la divulgación de información de sus clientes por parte de los atacantes.
La compañía también aseguró que la situación no afectó su infraestructura tecnológica, sus operaciones ni los servicios que presta.
¿Qué deben hacer los clientes?
Mientras continúan las investigaciones, la recomendación es prestar especial atención a correos, mensajes o llamadas que pidan información personal.
Aeroméxico hizo ese llamado de manera preventiva y señaló que mantiene vigilancia sobre el caso y colaboración con las autoridades.
Hasta este 23 de septiembre no existe información oficial que confirme que datos bancarios, contraseñas o itinerarios hayan quedado expuestos. Tampoco se ha establecido públicamente que los más de 15 millones de registros ofertados correspondan individualmente a 15 millones de clientes distintos.